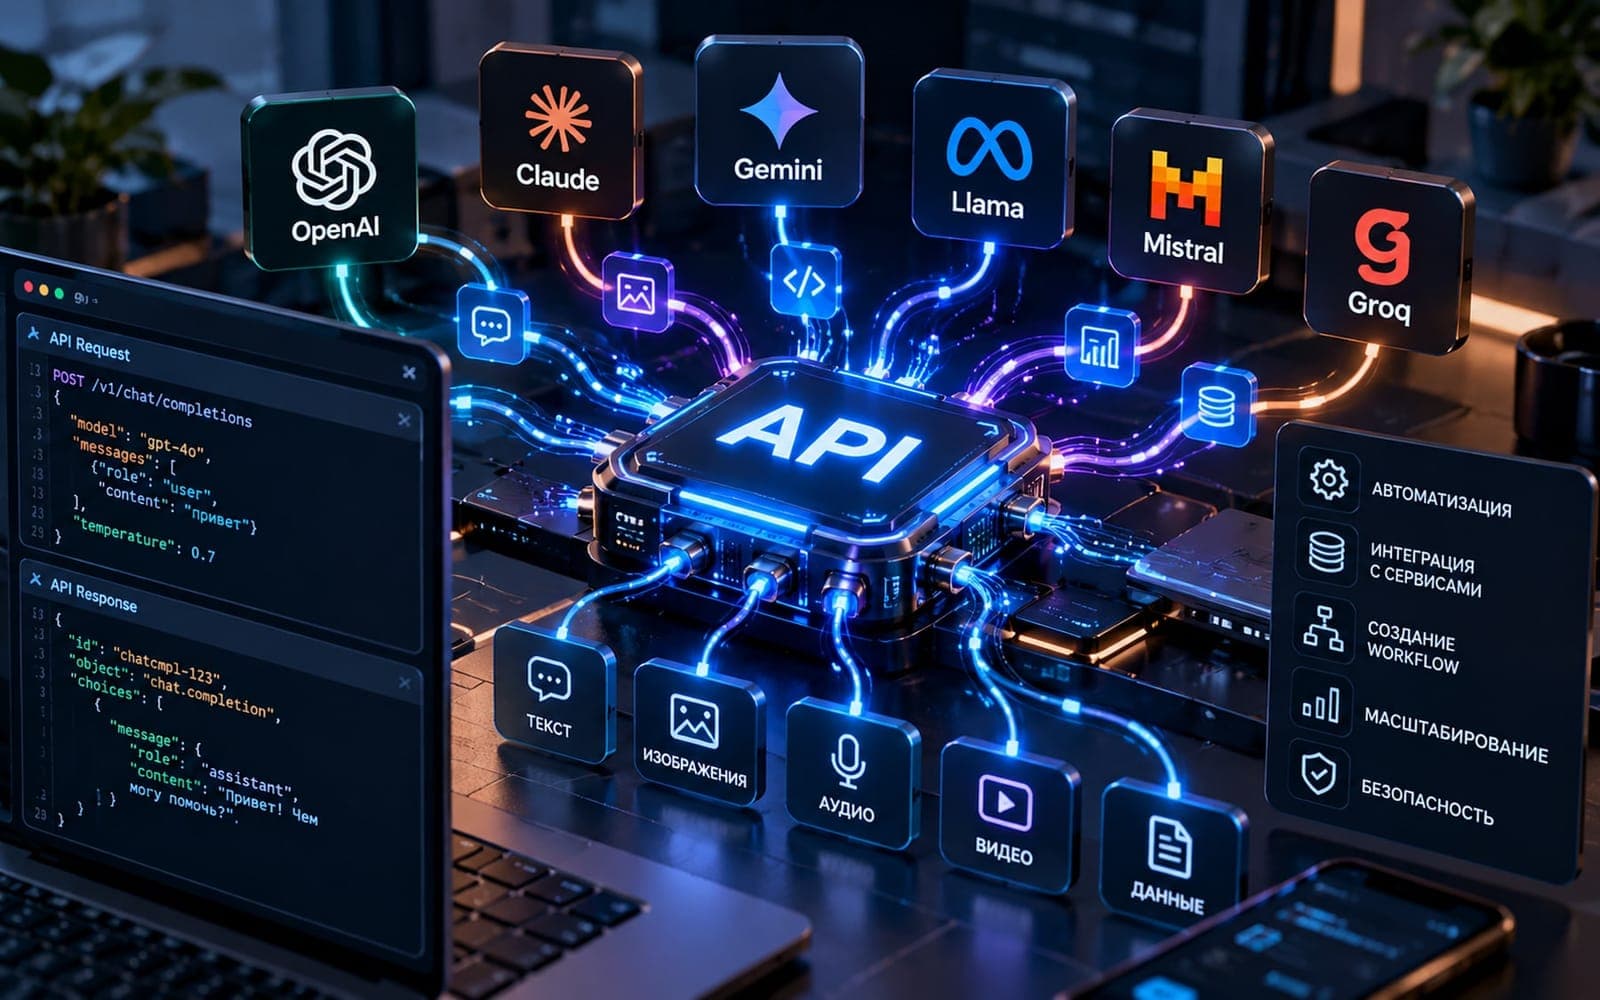
Eine API legt fest, wie eine Software Daten oder eine Aktion von einer anderen anfordert. So kann eine Website einen Kontakt in der CRM anlegen, ein Zahlungsdienst ein Ergebnis melden oder eine mobile App Kontodaten abrufen. Eine brauchbare API besteht nicht einfach aus URLs: Sie beschreibt Daten, Berechtigungen, Fehler und die Regeln für spätere Änderungen.
An echten Abläufen ausrichten
Beginnen Sie mit den Geschäftsvorgängen und Datensätzen, die eine Integration wirklich benötigt. Benennen Sie Aktionen eindeutig und liefern Sie nur die nötigen Informationen. Dokumentieren Sie zulässige Eingaben, Antworten und Fehler. Beispiele müssen dem tatsächlich betriebenen Dienst entsprechen, nicht einer längst überholten frühen Spezifikation.
Sicherheit gehört zum Vertrag
Prüfen Sie die Identität des Aufrufers und die Berechtigung für jeden konkreten Datensatz, nicht nur seine allgemeine Rolle. Begrenzen Sie Aufrufraten und validieren Sie alle Eingaben. Geheime Schlüssel bleiben auf vertrauenswürdigen Servern. Änderungen an Geld, Rechten oder Kundendaten benötigen nachvollziehbare Protokolle.
Mit unzuverlässigen Netzen rechnen
Eine Anfrage kann ablaufen, obwohl der andere Dienst die Arbeit bereits erledigt hat. Wichtige Schreibvorgänge sollten idempotent sein: Ein erneuter Versuch darf keine doppelten Bestellungen oder Abbuchungen erzeugen. Legen Sie Zeitlimits und Wiederholungsregeln fest. Bei Ereignissen helfen Zustellprotokolle und eine Möglichkeit zur erneuten Verarbeitung.
Änderungen einplanen
Anwendungen und Dienste werden selten gleichzeitig aktualisiert. Führen Sie möglichst kompatible Erweiterungen ein, versionieren Sie notwendige Brüche bewusst und beobachten Sie, welche Clients altes Verhalten noch verwenden. Eine gepflegte API lässt das Produkt wachsen, ohne jede Integration in einen fragilen Sonderfall zu verwandeln.